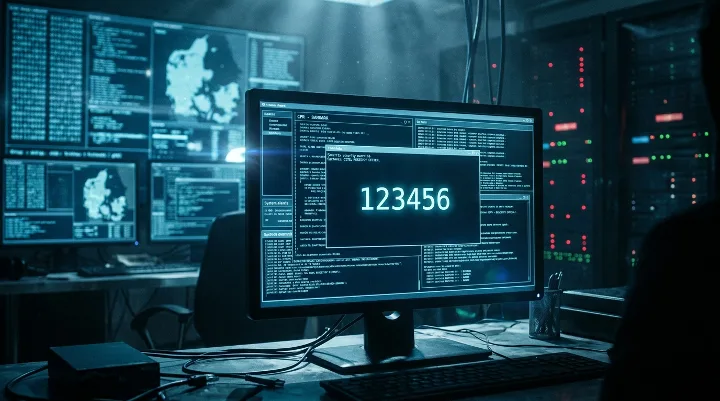
Una contraseña de seis dígitos abrió la puerta a la mayor filtración de datos de Dinamarca. Mientras el mundo celebra la digitalización, el CPR -el registro civil que identifica a cada ciudadano con su número personal- se convirtió en el trofeo de un hacker que, según declara a Politiken, accedió con la combinación "123456".
En septiembre, los ciberdelincuentes descargaron los nombres, direcciones y números de seguridad social de 8,8 millones de personas, superando la población residente del país (≈6 millones) al incluir fallecidos y emigrantes. La brecha se descubrió a principios de octubre cuando la autoridad fiscal, al compilar facturas para las empresas con acceso al CPR, detectó un número de consultas "excepcionalmente elevado" proveniente de una única compañía.
Jens Myrup Pedersen, catedrático de Ingeniería Informática de la Universidad de Aarhus y fundador de una firma de ciberseguridad, explicó que el sistema cobra una mínima tarifa por cada búsqueda, lo que facilitó la detección tardía del abuso. "No me cabe duda de que la persona que contactó con Politiken dispone de los datos robados", afirmó, aunque admitió que no pudo confirmar la contraseña exacta utilizada.
"Con esta información puedes llamar a la gente diciendo que eres la policía o el hospital y, al conocer su CPR, dirección y cumpleaños, convencerlos fácilmente", advirtió Pedersen, subrayando el riesgo de fraude electrónico.
El gobierno danés, que aún no ha confirmado la versión del presunto atacante, calificó el suceso como "un incidente de extrema gravedad". La ministra de Investigación, Educación y Digitalización, Christina Egelund, instó a la población a desconfiar de llamadas y correos de desconocidos que afirmen poseer sus datos.
Expertos internacionales señalan que el ataque se enmarca dentro de la creciente amenaza de la supply-chain. Pedro García Teodoro, de la Universidad de Granada, describió la táctica como "una de alta prevalencia hoy día", mientras que la catedrática Pino Caballero-Gil (Universidad de La Laguna) recordó casos similares en Bulgaria (2019) y Francia (2025), enfatizando la vulnerabilidad de los intermediarios con permisos de acceso.
El factor decisivo, según Pedersen, fue la ausencia de autenticación de múltiples factores en la empresa comprometida. "El uso de '123456' demuestra una política de seguridad inexistente", sostuvo.
Dinamarca, pionera en digitalización desde la creación del CPR en 1968, ahora enfrenta una reflexión incómoda: la rapidez tecnológica no siempre va acompañada de una protección proporcional. Como advierte la experta Caballero-Gil, "el peligro más habitual está en los intermediarios con permisos y en la falta de alertas para detectar descargas masivas".
El legado de este episodio no será solo la exposición de millones de ciudadanos, sino la evidencia de que la confianza ciega en sistemas digitales sin salvaguardas robustas puede erosionar la propia soberanía individual.